
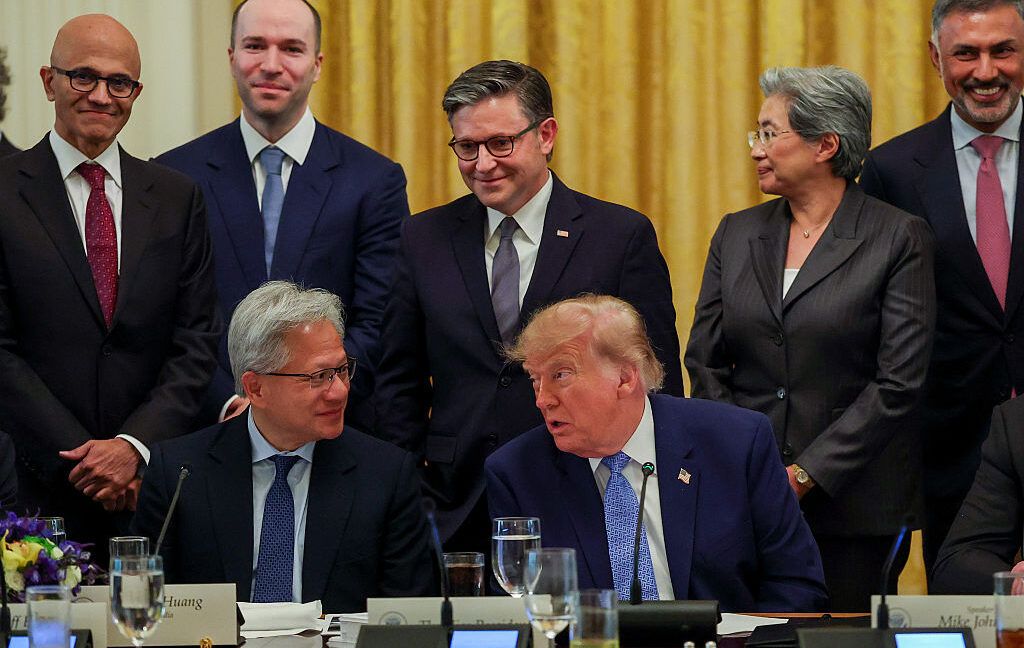
今週現地時間、トランプ政権はAI安全リスクへの対応に関する基本方針を公表した。事前に広く予想されていた「強力な規制」とは異なり、この方針の核心は新たな立法や強制的な基準ではなく、数十社のAI企業が自社モデルの安全テストを自発的にコミットするというものだ。協議に参加した関係者の言葉を借りれば、「ガードレールの鍵を、車を運転する本人に預けるようなもの」だという。
自発的なコミット、強制的な規制ではなく
Ars Technicaの報道によれば、ホワイトハウスは数十社のAI企業を説得し、モデルの公開前後に安全評価を実施すること(社内レッドチームテストと一部の第三者審査を含む)、および重大なリスクが発見された場合に政府へ報告することを内容とする自発的協定への署名にこぎつけた。これらのコミットメントに法的拘束力はなく、基準を満たさなくても罰金や訴訟を受けることはなく、参加・不参加も完全に任意だ。
この方針はトランプ政権発足以来のAI規制に関する全体的なトーンと一致している。前政権が行政命令の形で導入した強制的な安全報告義務を撤廃し、「米国はAI競争に勝たなければならない」と主張しながら、コンプライアンスの負担を軽減しモデルの展開を加速することを優先している。政策立案者の見方では、過剰な規制はイノベーションを海外に流出させかねず、自発的な枠組みであれば一定の制約を残しつつも産業の歩みを妨げないとされる。
「エンジニアの仕事の進め方を指図するために何万もの新規制は必要ない。必要なのは、最優秀な企業を米国にとどめることだ」——これは過去一年間、ワシントンでAI規制をめぐって最も頻繁に語られてきた主張の一つだ。
自主規制が抱える根本的な矛盾
批判者の懸念も率直だ。「安全」の定義を企業自身が決め、テストの深度も自ら判断し、どの結果を報告すべきかも自ら決めるとなれば、本質的には利害関係者が自分自身の審判を務めることになる。安全テストはしばしば、より長いリリースサイクル、より高い計算コスト、そして能力上の弱点が露呈する可能性を伴い——これらはいずれも商業的インセンティブと真っ向から衝突する。
さらに現実的な困難として、基準の問題がある。「重大なリスク」の定義は企業によって千差万別だ。生物兵器やサイバー攻撃能力のしきい値に焦点を当てるところもあれば、モデルの欺瞞行為、自己複製、化学合成といった先端的リスクをより重視するところもある。統一された基準がなければ、自発的な報告は各社がバラバラな話をするだけになりかねず、政府が手にするのは横断的に比較できない雑多なデータの山となるだろう。
揺れ動く規制の振り子
この動きをより長い時間軸の中に位置づけると、米国のAIガバナンスは明らかに振り子運動の最中にあることがわかる。前政権は行政命令によって計算資源と安全報告の強制制度を構築しようとしたが、それは迅速に撤回された。議会レベルの立法は長年停滞し、州レベルではカリフォルニア州のSB 1047のような急進的だが最終的に否決された試みも見られた。連邦政府の不在、州レベルの断片化、企業の自発的コミットメント——これが現在の米国AI規制の実態だ。これに対しEUの「AI法」は段階的な分類に基づく強制的なアプローチを採用しており、両者は鮮明な対照をなしている。
産業界にとって、自発的な枠組みには実際的なメリットがある。政府との対話チャネルを確保できるうえ、主要企業が標準がまだ固まらないうちにルール形成に参加できる機会にもなる。政府にとっては、コストが低く、迅速に推進でき、「安全を重視している」と「イノベーションを支持している」という二つの政治的メッセージを同時に発信できる。
編集後記:リスクのツケは誰が払うのか
指摘しておくべきことがある。自発的なコミットメントはコストゼロではなく、コストが転嫁されるだけだ。政府が省くのは執行と監督のコスト、企業が負うのは自己規律に関する信頼上のリスク、そして実際に代償を払う可能性があるのは、モデルの能力の境界の外側に置かれ、交渉力も情報優位性も持たない一般ユーザーや第三者だ。安全テストの深度、結果の公開範囲、そしてコミットメントに違反した場合に実際に何らかの結果が伴うかどうか——これこそがこの方針の実効性を判断するための重要な指標となる。
言い換えれば、数十社の署名はあくまでも出発点に過ぎない。この方針が最初の重大なAI安全インシデントの試練に耐えられるかどうかは、ワシントンが重要な局面において、これまで回避してきた強制的な手段を行使する意志を持てるかどうかにかかっている。
本記事はArs Technicaより編訳
© 2026 Winzheng.com 赢政天下 | 转载请注明来源并附原文链接