
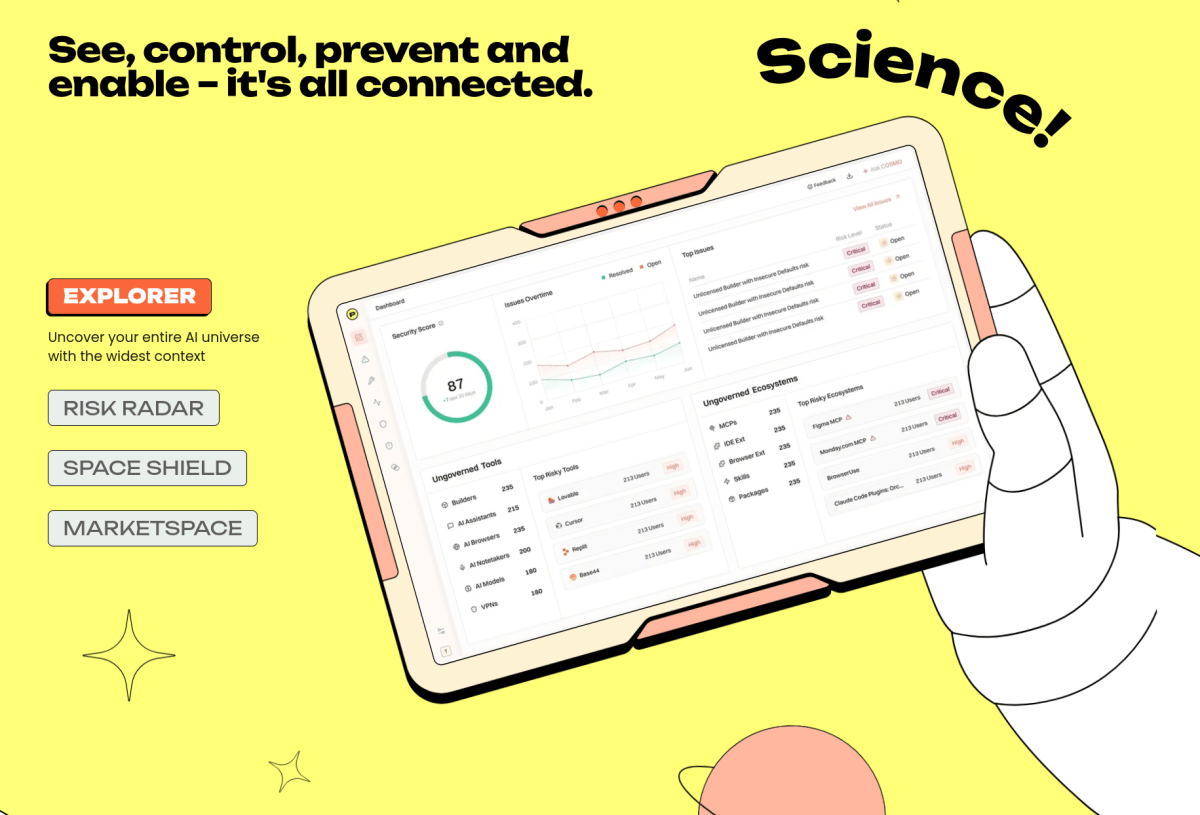
AIは予想外の形で企業のセキュリティ版図を塗り替えつつある。TechCrunchの報道によると、セキュリティスタートアップのPluto Securityが4200万ドルの資金調達を完了した。今回の調達を支えるコアロジックはシンプルだ。企業がAIツールを全従業員に開放すると、人々は必ず想定外の使い方をし始め、それが新たな巨大なセキュリティ上の穴を生み出し続けているか、あるいはすぐに顕在化するということである。
このタイミングは象徴的な意味を持つ。過去2年間で、生成AIは実験的なツールから企業オフィスの基盤インフラへと急速に変化した。コーディング、分析、契約書作成、カスタマーサポート対応など、ほぼあらゆる職種に対応するAIアシスタントが存在する。しかしセキュリティチームの目線では、能力の拡散はリスクの拡散でもある。
シャドーAI:利便性の裏に潜るセキュリティの深淵
「シャドーAI」とは、従業員がITやセキュリティ部門の承認を得ることなく、外部のAIツールを業務に利用する行為を指す。この現象は企業内で極めて広く見られる。顧客リストをチャットボットに貼り付けて分類したり、社内コードをAIアシスタントにレビューさせたり、未公表の決算草稿をAIに校閲させたりするケースがある。従業員にとっては単なる効率化ツールだが、セキュリティチームにとっては、会社のファイアウォールに自分たちも知らない無数の穴を開けているようなものだ。
さらに厄介なのは、こうした行為の可視性が極めて低いことだ。従来のデータ損失防止(DLP)の仕組みは、メール、クラウドストレージ、USBメモリといった明確なチャネルを前提に構築されている。一方、AIとのやり取りはブラウザ上での一回のコピー&ペーストやEnterキーの押下で完結し、トラフィックは暗号化され、宛先ドメインも正当で、通常のウェブ閲覧と区別がつかない。データがすでにサードパーティのモデルのコンテキストに渡ってしまってから事後追跡しようとしても、手遅れになることが多い。
従来のセキュリティツールが機能しない理由
企業のセキュリティ体制はこの20年間、「境界が明確で、資産が列挙可能」という前提のもとで発展してきた。明確なエンドポイント、明確なサーバー、明確なアクセスパスが存在するという前提だ。AIの導入はこの三つの前提を崩した。
「社内のすべての人にAIツールを開放することの問題は、人々が想定外の使い方をするという点にある。」
第一に、アイデンティティと権限の曖昧化だ。AIエージェントが従業員の代わりにタスクを実行し、内部APIを呼び出し、データベースを読み書きするとき、それは人間なのか機械なのか。どの権限モデルを適用すべきか。第二に、データフローの制御不能だ。モデルの推論は企業の境界の外で行われ、プロンプトに機密情報が混入する可能性があり、その出力がさらに別のツールに投入されることもある。第三に、攻撃面の拡大だ。プロンプトインジェクション、モデルのハルシネーションによる誤った意思決定、サードパーティAIサプライチェーンのコンプライアンスリスクは、いずれも従来のスキャナーやファイアウォールではカバーしにくい領域だ。
これこそが、Pluto Securityのような企業が「セキュリティチームに可視性を取り戻させる」ことをナラティブの核心に据えている理由だ。AI時代においてセキュリティ製品が答えるべき問いは「異常なトラフィックがあるか否か」ではなく、「誰がAIを使っているか、どのAIを使っているか、どのデータをAIに渡したか、そしてAIは何をしたか」である。
資本がAIセキュリティに投資し続ける理由
4200万ドルという調達規模は、現在のセキュリティスタートアップの分野ではかなり大きな金額であり、資本市場の一つの判断を反映している。AIがもたらすセキュリティ需要は単発のプロジェクトではなく、継続的な構造的支出であるという判断だ。企業はあるAIアプリケーションの導入を先延ばしできても、データ漏洩への懸念を止めることは難しい。そして規制当局がAIのデータ利用に対してより明確な要件を提示するようになれば、コンプライアンスのプレッシャーはさらに調達予算へと転換されていく。
より広い視点で見ると、AIセキュリティは二つの明確なトラックに分裂しつつある。一つは「AIでセキュリティを実現する」、つまり大規模モデルを活用して脅威の検出と対応の効率を高めるトラックだ。もう一つは「AIのためにセキュリティを実現する」、つまりモデル、エージェント、データフローを保護するトラックだ。Pluto Securityは明らかに後者のトラックに立っており、このトラックの現時点での最大の特徴は、需要は本物だがベストプラクティスがまだ確立されていないことだ。曖昧なリスクをいち早く実行可能な製品の言語に変換できた者が、企業の予算の中で一席を得る可能性が高い。
編集後記:真の課題は技術ではなく組織にある
注意すべき点として、AIセキュリティ問題の根源は多くの場合、技術が十分でないことではなく、組織ガバナンスの遅れにある。多くの企業はいまだに明確なAI利用ポリシーを持たず、利用可能なAIツールのセキュリティ評価も行っておらず、「どのデータを絶対にAIに渡してはならないか」という明確なガイドラインを従業員に提供していない。この状態では、どれだけ高度なセキュリティ製品でも事後の補完しかできない。
そのため、企業への現実的な提言は三つある。第一に、AIアセット台帳を構築し、社内でどれだけのAIツールが稼働しているかを把握すること。第二に、AI利用を既存のデータ分類と権限体系に組み込み、新たな体系を一から作るのではなくそれに統合すること。第三に、従業員の効率化ニーズは現実のものとして認め、単純に禁止するのではなく、コンプライアンスに沿った内部チャネルを用意して代替することだ。
AIは企業セキュリティを解決不能にするわけではないが、確実に古い地図を無効にした。Pluto Securityが手にした4200万ドルは、本質的にはまだ書き終えられていない答えへの投資だ。そしてその答えは、AIを取り入れているすべての企業が共に探し続けなければならないものだ。
本記事はTechCrunchより編訳
© 2026 Winzheng.com 赢政天下 | 转载请注明来源并附原文链接