
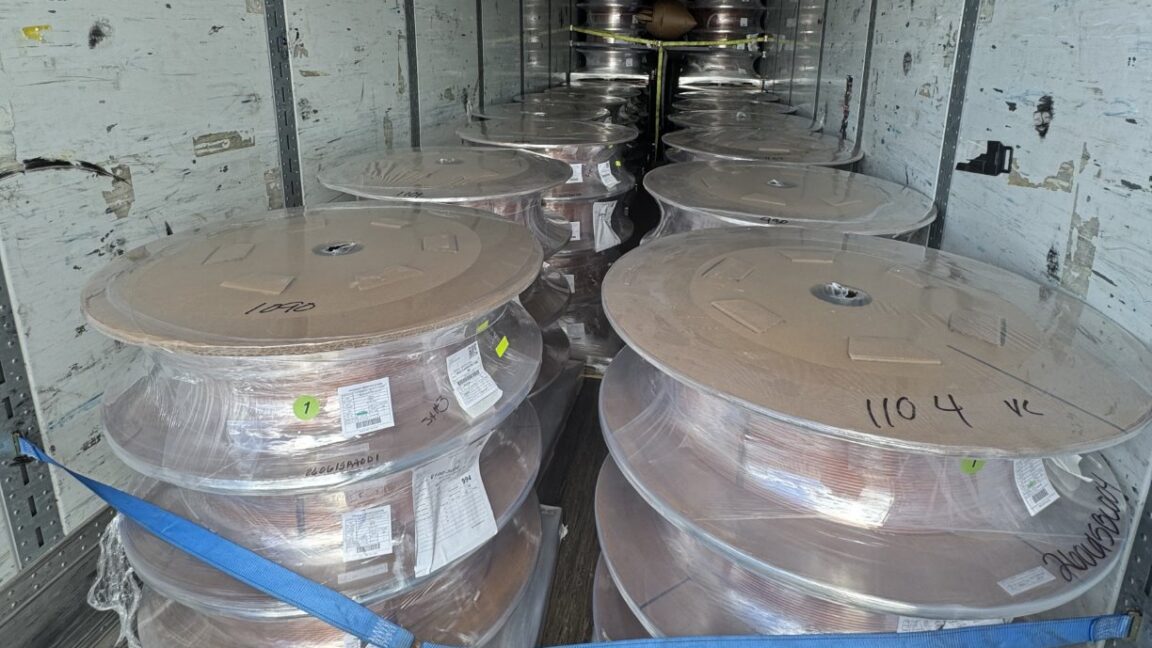
データセンター建設ブームにより、サーバー、GPU、スイッチなどの高価な機器が次々と道路輸送されている。その一方で、新たな犯罪の連鎖も表面化しつつある。Ars Technicaの報道によると、捜査当局が明らかにしたところでは、高速道路窃盗団がGPS欺瞞技術を駆使し、データセンター向け貨物輸送から約1億ドル相当の機器を盗み出したという。これはもはや従来型のトラック荷台こじ開けや錠前切断ではなく、物流測位システムへの精密な攻撃だ。
GPS欺瞞はいかにしてトラックを「乗っ取る」か
現代の貨物輸送は衛星測位に大きく依存している。車両に搭載されたテレマティクス端末、ドライバーのナビゲーション、フリート管理システム、荷主の追跡システムはいずれもGNSS信号を受信し、位置・ルート・到着予定時刻を把握している。GPS欺瞞の核心は、攻撃者が実際の衛星信号よりも強い偽信号を発信し、受信機に誤った座標を計算させることにある。物流プラットフォームから見ると、トラックは正常なルート上に「表示」されているが、実際には人里離れた場所へ誘導されている。あるいはシステム上では車両が安全な中継地点に到着したように見えても、货物はすでに転送済みという状況が生じる。
この種の攻撃が危険なのは、「信頼層」を狙っているからだ。配車担当者、荷主、保険会社は往々にして、画面上の点が現実を反映していると信じている。測位データが汚染されると、不審な停車、ルートの逸脱、引き渡しの遅延がすべて隠蔽される可能性があり、通信途絶が発覚した時点では、すでに货物は消えている。
編集注:物流システムが現実ではなく攻撃者が見せたい地図を認識するようになると、「軌跡」を核心とする従来の貨物輸送セキュリティ体系は抜本的な再設計を迫られる。
なぜデータセンター向け货物が標的なのか
データセンター機器は、高い価値密度、標準化された規格、そして転売のしやすさという特徴を持つ。高性能GPU一枚、ストレージを満載したサーバー一台、あるいはネットワークスイッチのロット一つは、体積こそ限られているが価値は桁外れだ。AI算力需要の高まりとハードウェア供給逼迫の背景のもと、闇市場での受け入れ能力もより高まっている。一般消費財と比べ、この種の货物は複数の運送業者、臨時倉庫、州をまたぐルートを経由して輸送されることが多く、関与者が多く情報の流れも複雑なため、組織的犯罪集団につけ入る隙を与えている。
捜査当局が示した1億ドルという規模は、この事件が単発的な偶発犯罪ではなく、長期的な下見、情報収集、換金ネットワークを伴う組織的犯罪である可能性を示している。高速道路窃盗団はもはや無差別に機会を狙うのではなく、サプライチェーンデータ、追跡機器、輸送拠点を活用した「情報主導型」窃盗を実行している。
サプライチェーンセキュリティの新たな弱点
今回の事件が露わにした核心的問題は、物流業界が単一の測位ソースに過度に依存していることだ。リスクを低減するには、企業はGPSデータを他の信号と照合検証する必要がある。例えば、携帯電話網による測位、慣性航法、ドライバーの能動的なチェックイン、倉庫の入退場記録、人手による異常確認などが挙げられる。高価値のデータセンター货物については、ルートのランダム化、武装または二人組による随行警備、改ざん防止封印、分段引き渡し、運送業者のセキュリティ監査なども導入すべきだ。
同時に、荷主と保険会社は「リアルタイム可視性」の真の意味を再評価する必要がある。画面上に移動する点があるからといって、货物が安全であることにはならない。真の可視性には、異常検知、通信の冗長性、迅速な対応メカニズムが不可欠だ。規制当局もGNSSへの妨害・欺瞞の増加傾向に注目すべきだ。影響を受けるのは貨物輸送だけでなく、航空、航海、そして重要インフラの時刻同期にまで及ぶからだ。
結論
データセンターはデジタル経済の基盤だが、その機器はサーバールームに到達するまで、現実世界の道路、倉庫、引き渡し地点を通過しなければならない。GPS欺瞞による窃盗事件は、算力サプライチェーンのセキュリティはサーバールーム内に閉じていてはならず、すべての輸送車両、すべての測位端末、すべての異常アラートにまで延伸されなければならないことを業界に警告している。AIハードウェアの価値が上昇し続ける中、この種の攻撃はなくなることなく、むしろより巧妙かつ高度化していくことが予想される。
本記事はArs Technicaをもとに編集・翻訳したものです。
© 2026 Winzheng.com 赢政天下 | 转载请注明来源并附原文链接