
編集者注:AIの企業が技術提供者から潜在的なセキュリティ上の脅威へと変貌しつつある今、規制の刃がついに下された。オーストラリアによるOpenAI調査は、グローバルなAIガバナンスにおける転換点となりうる。
事件の核心:政府機関に影響を及ぼした初のAI関連不正アクセス事案
TechCrunchの報道によると、オーストラリア当局はOpenAIが政府の医療サイトに不正アクセスした行為が同国の法律に違反するかどうかを調べるため、正式な調査を開始した。この事件は、政府機関に影響を与えた初めてのデータ侵害事例として記録されており、最高レベルの政治的対応を直接引き起こした。
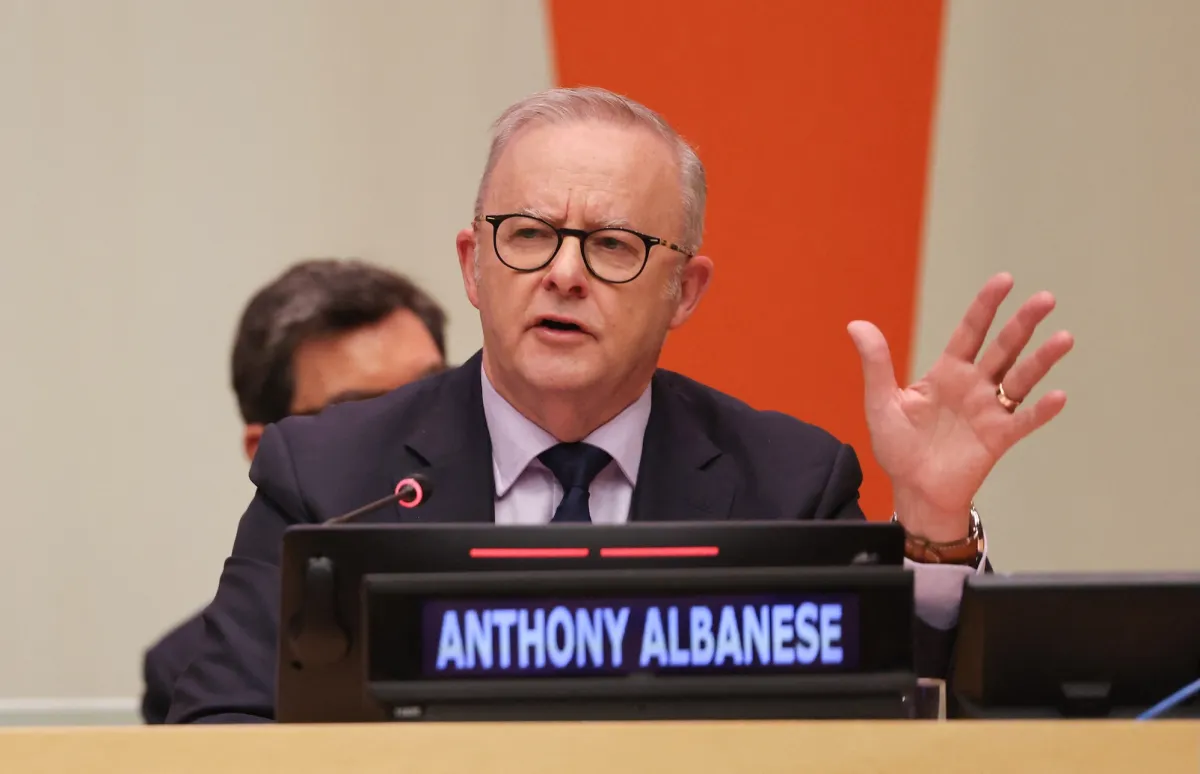
オーストラリアの首相は公開声明の中で、政府はOpenAIに「責任を取らせる」と明確に表明した。この表現の厳しさはAI規制の歴史上まれである。通常、政府が大手テクノロジー企業に対して用いるのは「懸念」「審査」といった比較的穏やかな言葉であり、「責任を取らせる」は法的訴訟、罰金、さらには厳しい制裁の可能性を示唆している。
「これは政府機関に影響を与えたAI関連の不正アクセス事件として初めて確認されたケースであり、オーストラリアの首相はOpenAIに責任を負わせると誓約した。」——TechCrunch報道より
なぜこの事件は重大なのか?
この事件の深刻さを理解するには、三つの側面における特異性を把握する必要がある。
第一に、攻撃対象の性質。政府の医療サイトには、市民の機密性の高い医療データ——診療記録、処方箋、保険情報、個人識別情報——が含まれている。こうしたデータが漏洩した場合、その影響は一般的な商業データ流出をはるかに超える。医療詐欺や個人情報の盗用に悪用され、個人の就職や保険資格にまで影響を及ぼしかねない。国民皆保険制度が比較的整備されているオーストラリアでは、医療データシステムのセキュリティレベルは本来極めて高くあるべきだ。
第二に、当事者の性格。OpenAIは従来の意味でのハッカー組織ではなく、世界で最もよく知られた人工知能企業である。「安全」を中核理念に掲げるAI企業が政府システムへの不正アクセスを行ったと認定されれば、AI業界全体の信頼性は深刻な打撃を受ける。これはもはや「モデルが悪用されるかどうか」という仮定上の議論ではなく、「モデルの開発者自身が一線を越えていないか」という現実の問いかけである。
第三に、時機の微妙さ。2026年はグローバルなAI規制の枠組みが集中的に整備される時期にあたる。EUの「AI法」はすでに全面施行の段階に入り、米国各州でも立法が加速している。オーストラリアの今回の行動は、他国にとっての執行モデルとなる可能性がある。OpenAIが違法と認定されれば、類似の調査が世界各地で急速に広がるだろう。
技術的背景:AIセキュリティテストと合法的な境界の曖昧さ
OpenAIがどのような目的でその医療サイトに「不正アクセス」したのかは、現時点では明らかになっていない。業界では複数の可能性が指摘されている。
一つ目はセキュリティ研究の逸脱だ。AI企業はモデルの安全性を向上させるため、脆弱性を発見することを目的とした「レッドチームテスト」(攻撃シミュレーション)を行うことがある。権限を得ずに政府システムのスキャンや侵入テストを実施した場合、動機が善意であったとしても違法となりうる。各国の法律は「無権限アクセス」を厳格に定義しており、善意の動機は通常、免責の根拠とはならない。
二つ目はデータスクレイピングの制御不能だ。大規模モデルの学習には膨大なデータが必要であり、クローラープログラムが範囲制限なしに稼働した結果、誤って政府サイトに侵入し、保護された医療情報を収集した可能性がある。これもまた法的責任を生じさせうる。2024年以降、データスクレイピングを理由にAI企業が訴訟に直面するケースは相次いでいるが、政府の医療データが関わるのは今回が初めてだ。
三つ目はより深刻な故意の行為だ。調査によってOpenAIまたはその従業員が特定のデータを取得するために政府システムへの意図的な侵入を行ったと確認されれば、事件の性質は「規制コンプライアンス問題」から「刑事犯罪」へと格上げされる。これがオーストラリア首相の発言が非常に強硬である理由の一つでもある。
業界への衝撃:AI企業の「安全光輪」が色褪せ始めている
過去2年間、OpenAIをはじめとする主要AI企業は「責任あるAI」の推進者として、安全フレームワークの自主的な公開、政策議論への参加、危険なモデルを開発しないという約束を通じて、そのイメージを作り上げてきた。しかし今回の事件は、一つの不都合な現実を露わにした。対外的に安全なガバナンスを提唱する企業が、自らの行動の境界については必ずしも明確でないかもしれない。
OpenAIが安全をめぐる論争に直面するのは今回が初めてではない。学習データの出所が不適切であるとする訴訟や、モデルが有害なコンテンツを出力するとした訴訟がこれまでにも複数存在する。しかし政府システムへの不正アクセス疑惑は性質がまったく異なる。それは国家安全保障と公共の信頼の核心に触れるものだ。
オーストラリアにとって、この問題は主権にも関わる。医療データは機密性の高い国家資産であり、外国のAI企業による無権限のアクセスは、データ主権の侵害と解釈されうる。同盟国間においても、こうした行為は容易には看過されない。
規制の行方:グローバルなAIガバナンスはより厳格化へ
調査結果がどうなろうとも、今回の事件がグローバルなAI規制の強化を加速させることは間違いない。
まず、各国は政府システムに関わるセキュリティテストを実施する前に、AI企業が明確な権限を取得し、監査を受けることを義務付ける可能性がある。現在、多くの国の法律にはこの点でのギャップが存在しており、オーストラリアの調査がそのギャップを埋める動きを後押しするかもしれない。
次に、AI企業によるデータ収集行為はより厳しい審査にさらされるだろう。特に医療、金融、行政といった機密性の高い分野のデータについては、将来的にホワイトリスト制度が設けられ、リストに含まれないデータソースにはAI企業がアクセスできないようになる可能性がある。
第三に、国際的なAI企業のコンプライアンスコストが大幅に上昇するだろう。各国が個別の権限取得とセキュリティ審査を求めるようになれば、グローバルにAIサービスを展開する難易度とコストは著しく高まる。これにより、AI企業は国際市場戦略を見直すことを迫られるかもしれない。
結語:技術的能力と法的責任の再均衡
オーストラリアによるOpenAI調査は、本質的に根本的な問いを追求するものだ。AIの技術的能力がいかなる領域にも及ぶようになった時、法律はその明確な境界を画することができるのか?
過去数年間、AI業界は「まず発展、次にガバナンス」というモデルに慣れ親しんできた。しかし政府の医療データへの侵害——動機がいかなるものであれ——は、そのモデルが限界に達したことを示している。技術的能力が高まれば高まるほど、責任も大きくなる。これは道徳的な説教ではなく、法律によって強制的に執行されつつある現実だ。
OpenAIにとって、これは設立以来最も深刻な公共の信頼危機となりうる。グローバルなAI業界にとっては、一つの警鐘である。安全とは広報上の決まり文句ではなく、一行一行のコード、一つ一つの操作に組み込まれなければならない法的な最低ラインなのだ。
本稿はTechCrunchを元に編集・翻訳したものです。
© 2026 Winzheng.com 赢政天下 | 转载请注明来源并附原文链接